 ВОЙТИ

 Панель управления




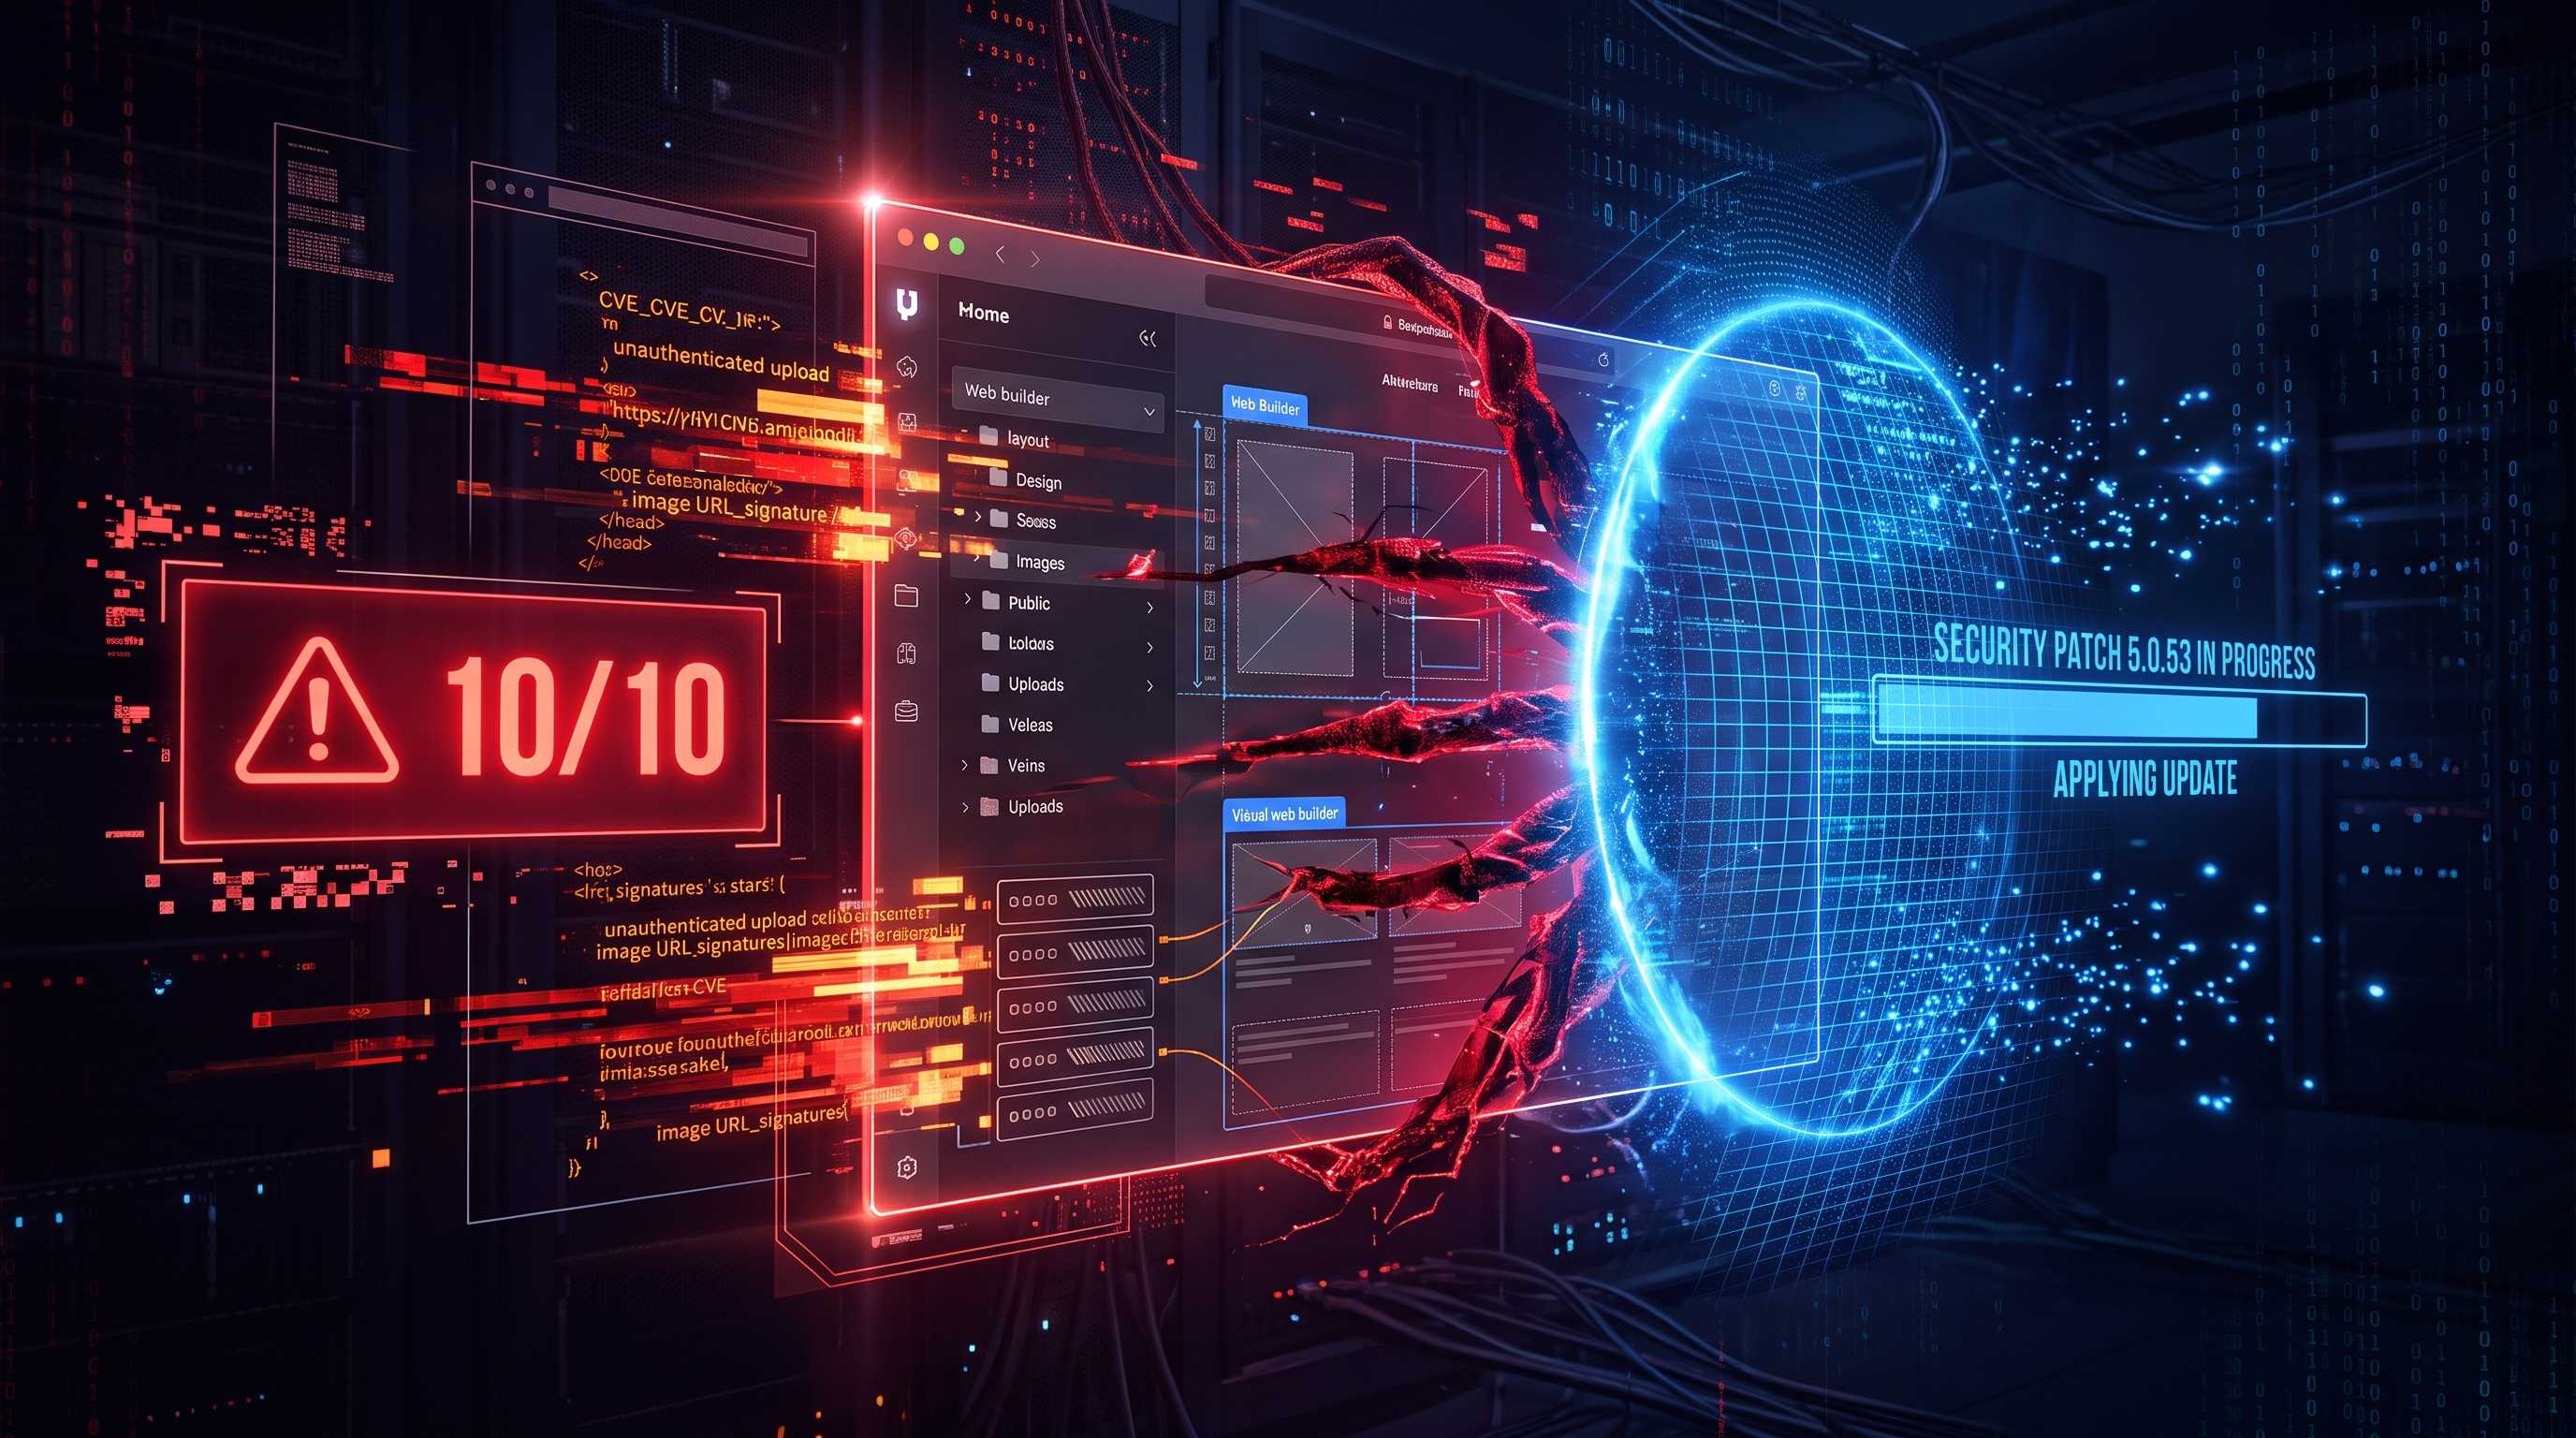
Если ваш сайт на Joomla или WordPress сделан на YOOtheme Pro 5, проверьте его сегодня. В конструкторе нашли уязвимость CVE-2026-102785 с максимальной оценкой опасности 10 из 10. Через неё любой может загрузить на сайт свою программу и управлять им. Без логина и пароля.
Исправление вышло 21 октября в версии 5.0.53. Но первые взломы произошли ещё утром того же дня, за несколько часов до выхода обновления. А публичные программы для атаки уже лежат в интернете.
Поэтому мало просто обновиться. Нужно ещё проверить, не успели ли вас взломать. Ниже инструкция.
Что такое YOOtheme Pro
YOOtheme Pro это конструктор сайтов для Joomla и WordPress. С ним сайт собирают из готовых блоков, как дом из кубиков: перетащили заголовок, галерею, форму, и страница готова. Программировать не нужно.
Поэтому его очень любят веб-студии и владельцы небольших сайтов. По открытым данным, в интернете работают больше 160 тысяч сайтов с YOOtheme Pro.
Что случилось
YOOtheme Pro умеет сам обрабатывать картинки: уменьшать, обрезать, поворачивать. Готовые копии он складывает в специальную папку. Чтобы посторонний не мог заказать обработку, у каждой ссылки на картинку есть «подпись». Это как печать на бланке заказа в фотоателье.
Ошибка в том, что печать проверяли не полностью. Злоумышленник брал печать с любой открытой картинки на сайте и дописывал в бланк свои пункты. Например: «сохрани этот файл не в папку с картинками, а в другое место». Ателье видело знакомую печать и выполняло всё.
В итоге на сайт попадал файл, который выглядит как картинка, но внутри содержит программу. Через неё злоумышленник получал полный контроль над сайтом.
Хронология:
Дата | Событие |
|---|---|
26 октября | Palo Alto Unit 42 подтвердила атаки на сайты |
23 октября | Боты начали массово загружать на сайты свои программы |
22 октября | Уязвимость получила номер CVE и оценку 10 из 10 |
21 октября, около 15:00 | Вышла исправленная версия 5.0.53 |
21 октября, 08:44 | Первый известный взлом сайта, ещё до выхода исправления |
20 октября | YOOtheme предупредила о срочном обновлении |
Кого это касается
Ваша версия | Опасно? |
|---|---|
YOOtheme Pro с 5.0.0 по 5.0.52 на Joomla | Да |
YOOtheme Pro с 5.0.0 по 5.0.52 на WordPress | Да |
YOOtheme Pro 5.0.53 и новее | Нет, но проверьте, не взломали ли вас раньше |
YOOtheme Pro 4 и более ранние | Нет, эта уязвимость их не касается |
Обратите внимание: в официальной записи об уязвимости указана только Joomla. Но версия для WordPress использует тот же код. Исследователи нашли взломанные сайты на обеих платформах.
Временного решения нет. Единственная защита это обновление до 5.0.53 или новее.
Шаг 1. Узнайте версию
Joomla. Войдите в админку и откройте «Система», затем «Управление» и «Расширения». В поиске введите YOOtheme. Версия указана в строке расширения.
WordPress. Откройте «Внешний вид», затем «Темы» и нажмите на тему YOOtheme. Версия указана в описании.
Через SSH. Перейдите в папку сайта и выполните одну из команд.
Для WordPress:
grep -m1 "Version" wp-content/themes/yootheme/style.css
Для Joomla:
grep -m1 "<version>" templates/yootheme/templateDetails.xml
Если версия от 5.0.0 до 5.0.52, переходите к шагу 2. Если 5.0.53 или выше, всё равно сделайте шаг 3.
Шаг 2. Обновите YOOtheme Pro
Сначала сделайте резервную копию сайта и базы данных. Если что-то пойдёт не так, вы вернёте всё за пару минут.
Joomla. Откройте «Система», затем «Обновление» и «Расширения». Найдите YOOtheme Pro и нажмите «Обновить».
WordPress. Откройте «Консоль», затем «Обновления». Найдите тему YOOtheme и обновите её.
Если обновление не появляется. Для автоматических обновлений в настройках YOOtheme должен быть указан ключ лицензии (API key). Если ключа нет, скачайте свежую версию в своём аккаунте на сайте YOOtheme и установите вручную, как обычное расширение или тему.
После обновления снова проверьте версию, как в шаге 1. Должно быть 5.0.53 или выше. Откройте сайт и убедитесь, что страницы и картинки выглядят как раньше.
Шаг 3. Проверьте, не взломали ли сайт
Обновление закрывает дыру, но не убирает то, что хакер уже оставил. Это как сменить замок после кражи ключей. Если вор успел зайти и спрятать в шкафу запасной ключ, новый замок не поможет.
В известных атаках хакеры клали свои файлы в папку с загрузками. Там обычно лежат только картинки и документы. Файлов .php там быть не должно.
Для WordPress:
find wp-content/uploads -type f -name "*.php"
Для Joomla:
find images -type f \( -name "*.php" -o -name "php.ini" \)
Для обеих платформ. Посмотрите PHP-файлы, которые изменились после 20 октября:
find . -type f -name "*.php" -newermt "2026-10-20" | head -50
Если вы не обновляли сайт в эти дни, а файлы изменились, это повод насторожиться.
Если нашли подозрительные файлы:
- Временно закройте сайт для посетителей.
- Восстановите резервную копию от 20 октября или раньше. Делайте это в полностью пустую папку, чтобы не осталось чужих файлов.
- Сразу обновите YOOtheme Pro и все остальные расширения. В старой копии тоже стоит уязвимая версия.
- Смените пароли администраторов, базы данных и FTP.
- Только после этого откройте сайт снова.
Чек-лист
- Узнал версию YOOtheme Pro
- Сделал резервную копию сайта и базы
- Обновил YOOtheme Pro до 5.0.53 или новее
- Проверил, что сайт выглядит как раньше
- Поискал PHP-файлы в папке с загрузками
- Проверил PHP-файлы, изменённые после 20 октября
- Если нашёл следы взлома, восстановил чистую копию и сменил пароли
Не хотите разбираться сами?
Обновить тему просто. Найти спрятанную программу хакера намного сложнее. Её маскируют под картинку или прячут среди тысяч файлов сайта. А восстановить сайт из копии так, чтобы ничего не потерять, нужно аккуратно.
Для таких случаев у Zomro есть два варианта.
SOD: проверим и вылечим сайт
Наш системный администратор:
- проверит версию YOOtheme Pro и обновит её;
- поищет чужие файлы и следы взлома;
- при необходимости восстановит сайт из чистой копии;
- поможет сменить пароли и закрыть лишний доступ.
Стоимость: €12.50 за каждые 15 минут работы.
Premium: быстрая помощь, когда она нужна
Если сайт взломали, каждый час работает на хакера. По обычному техническому запросу ответ может занять до 10 часов. С Premium мы отвечаем за время от 5 до 30 минут.
Новые уязвимости появляются каждую неделю. С Premium вам не придётся разбираться с ними в одиночку.
 CLOUD VPS
 ВЫДЕЛЕННЫЕ СЕРВЕРА
 ХОСТИНГ
 3 месяца